阿里云Web应用防火墙(软件服务)全面解析
引言
随着互联网技术的快速发展,Web应用已成为企业和个人提供服务的主要渠道。Web应用面临的安全威胁也日益严峻,如SQL注入、跨站脚本(XSS)、CC攻击等。为了帮助用户有效防御这些威胁,阿里云推出了Web应用防火墙(Web Application Firewall,简称WAF)软件服务。本文将详细介绍阿里云WAF软件服务的功能、优势、应用场景及使用指南。
什么是阿里云Web应用防火墙(软件服务)?
阿里云Web应用防火墙(软件服务)是一款基于云的安全服务,旨在保护Web应用免受各类网络攻击。它通过实时监测和过滤HTTP/HTTPS流量,识别并阻断恶意请求,确保业务的安全稳定运行。软件服务模式意味着用户无需购买硬件设备,只需在阿里云平台上配置即可使用,具有快速部署、弹性扩展和按需付费的特点。
核心功能
- Web攻击防护:防御SQL注入、XSS、命令注入、文件包含等OWASP常见攻击。
- CC攻击防护:通过频率控制、人机识别等技术,缓解恶意刷量、爬虫等CC攻击。
- IP黑白名单:支持自定义IP黑白名单,精准控制访问来源。
- 地理位置封禁:基于地理位置的访问控制,阻断特定国家或地区的请求。
- 网页防篡改:监控并保护网站内容,防止恶意篡改。
- 日志与报表:提供详细的攻击日志和实时报表,便于安全分析。
- API安全:支持API防护,识别并阻断针对API的恶意请求。
- Bot管理:识别和 management 良性爬虫与恶意Bot,减少资源滥用。
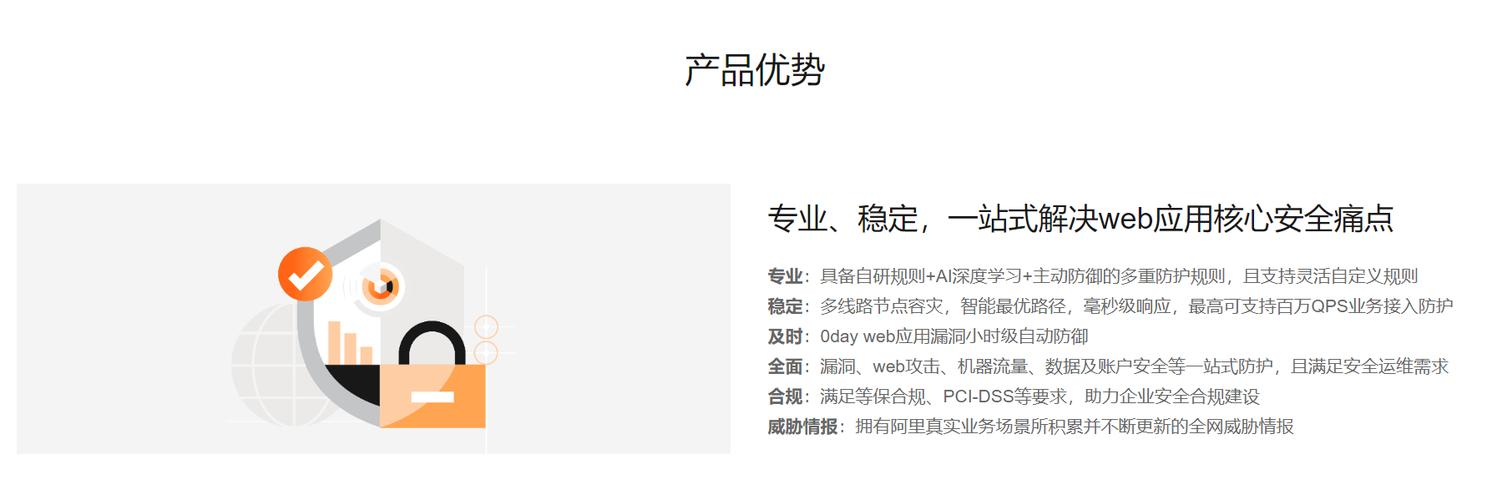
产品优势
- 云端部署,零运维:无需硬件,快速接入,自动更新规则库。
- 弹性扩展:根据业务流量自动扩展,应对突发攻击。
- 精准防护:基于阿里云大数据和AI算法,降低误杀率。
- 高可用性:分布式架构,保障服务高可用。
- 成本效益:按需付费,避免硬件投资浪费。
- 合规支持:帮助用户满足等保、GDPR等合规要求。
应用场景
- 电商网站:防止恶意爬虫、刷单、数据泄露。
- 金融行业:防御针对交易系统的Web攻击,保障资金安全。
- 政府机构:保护敏感信息,防止网页篡改。
- 游戏行业:抵御CC攻击,确保游戏稳定。
- API服务:保护后端API免受恶意调用。
如何开通与使用
- 开通服务:登录阿里云控制台,进入Web应用防火墙产品页,选择软件服务版本并购买。
- 配置域名:添加需要防护的域名,并将DNS解析指向WAF提供的CNAME地址。
- 设置防护策略:根据业务需求,配置Web攻击防护、CC防护、IP黑名单等规则。
- 监控与调整:通过日志和报表监控攻击情况,及时调整策略。
- 高级功能:根据需要启用Bot管理、API安全等高级防护。
最佳实践
- 定期更新规则:确保防护规则为最新版本。
- 合理配置CC防护:避免误杀正常用户。
- 启用HTTPS:加密传输,防止数据泄露。
- 多维度监控:结合云监控、日志服务,全面掌握安全态势。
- 应急响应:制定安全事件应急预案,快速处理攻击。
##
阿里云Web应用防火墙(软件服务)是一款功能强大、易于使用的云安全产品,能够有效保护Web应用免受各种网络攻击。其云端部署、弹性扩展和精准防护的特点,使其成为企业上云的首选安全解决方案。通过合理配置和持续优化,用户可以大幅提升业务的安全性,专注业务创新与发展。
如若转载,请注明出处:http://www.wxkhw.com/product/47.html
更新时间:2026-10-28 00:05:25